Beim Handytausch: Grazer decken massive Sicherheitslücke auf
Schnell die eigenen Daten vom alten aufs neue Smartphone übertragen? Der digitale Umzug ist viel gefährlicher als gedacht, zeigen Forscher der TU Graz jetzt auf. Ausgespäht wurden Anruflisten, SMS, Fotos oder Anmeldedaten.

Der Track Record, wie man eine Form von Leistungsnachweis heute gerne nennt, ist längst gut und global gewachsen. Man weiß heute: Machen Forschende der TU Graz auf digitale Sicherheitslücken aufmerksam, hat das entsprechende Relevanz. Dafür sorgten nicht zuletzt besonders prominente, öffentlich bekannte, Fälle wie das Aufspüren der weitreichenden Prozessor-Sicherheitslücken Meltdown und Spectre sowie die Entdeckung von ZombieLoad, einer einst schwerwiegenden Lücke in Intel-Prozessoren.
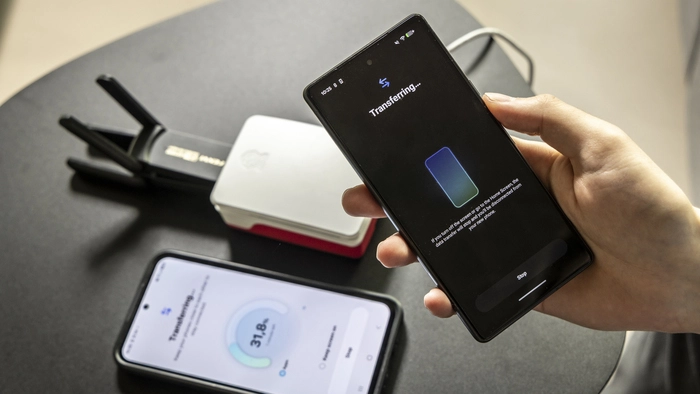
Jetzt scheint an der steirischen Hochschule wieder ein Coup gelungen zu sein. Von einem „großen Risiko“ sprechen TU-Forscher in Bezug auf ein Feld von besonders gängigen Anwendungen bei Android-Herstellern wie Samsung, Google oder Xiaomi. Im Zentrum der aktuellen Studie stehen dabei sogenannte „Phone Clone“-Tools. Also Programme, die den Umstieg vom alten auf das neue Smartphone erleichtern sollen und Apps, Einstellungen oder Daten – in Wahrheit fast den gesamten Inhalt eines Smartphones – nahtlos transferieren.
Derlei Tools bauen meist eine direkte WLAN-Verbindung zwischen zwei Smartphones auf, ein Umweg in Form eines externen Servers ist nicht notwendig. Ein Komfort, der „massiv auf Kosten der Sicherheit geht“, wie das Team um die Grazer Wissenschaftler Florian Draschbacher, Lukas Maar, Lorenz Schumm, Rene Denifl, Lukas Treffner und Stefan Mangard nun zeigt.
Samsung, Google, Vivo, Xiaomi, Oppo, Huawei, Honor
In allen untersuchten Apps, mit deren Hilfe die Datenmigration geschieht, fanden die Sicherheitsforscher nämlich Schwachstellen. Egal ob der Hersteller Samsung, Google, Vivo, Xiaomi, Oppo, Huawei oder Honor heißt. Stets war es den Grazer Spezialisten möglich, „die Übertragung zu manipulieren oder mitzulesen“.
Welche Apps sind betroffen?
Ausgespäht wurde dabei durchwegs pikantes Material wie Anruflisten, SMS, Fotos, Anmelde- oder gar Gesundheitsdaten. In einigen Fällen sei es sogar möglich gewesen, „über während der Übertragung manipulierte App-Pakete Schadsoftware direkt in das neue Gerät einzuschleusen“. Die Cybersicherheitsprofis, in ihrer Rolle als vermeintliche Angreifer, mussten sich für all das lediglich „in Funkreichweite der Geräte befinden.“ In Innenräumen betrifft das einen Bereich, der 20 bis 25 Meter umfasst. War diese Voraussetzung gegeben, reichte selbst „günstige Ausrüstung für weniger als 100 Euro“, um die Datenübertragungen zu belauschen.
Zwölf Milliarden Downloads
„Besonders Orte, an denen täglich viele neue Handys eingerichtet werden, wie Elektronikfachgeschäfte oder Mobilfunk-Shops, wären für solche Angriffe prädestiniert“, schreiben die Forscher. Die Tragweite der Entdeckung der Lücke würde unterstreichen, dass die untersuchten Apps in Summe mehr als zwölf Milliarden Downloads verzeichnen und auf nahezu allen Android-Geräten vorinstalliert sind.
„Weil diese Apps sehr bequem für den Datenumzug auf ein neues Handy sind, haben diese Sicherheitslücken enorme Auswirkungen“, sagt auch Florian Draschbacher, Erstautor der neuen Studie, an der Forscher des „Institute of Information Security“ der TU Graz und des Zentrums für sichere Informationstechnologie A-SIT beteiligt waren.
Wie kann ich als Nutzer reagieren?
Welche Folgen all diese neuen Erkenntnisse für Android-Nutzerinnen und -Nutzer haben? Nun, das Team der TU Graz meldete seine Erkenntnisse freilich bereits vorab den Herstellern. Diese hätten die Lücken, darunter fünf als „hoch“ eingestufte Sicherheitswarnungen, allesamt bestätigt. Sämtliche sieben Unternehmen hätten infolge zudem bereits Updates zur Behebung der Schwachstellen bereitgestellt.
Nutzer sollten also primär darauf achten, vor einer Datenmigration zwischen zwei Geräten beide Smartphones auf den aktuellsten Softwarestand zu bringen. In manchen Fällen ist dazu die Aktualisierung des gesamten Betriebssystems nötig.